Что улучшили
- Обновили внешний вид плагина Microsoft Outlook и добавили в него подсказки. Мы постарались сделать плагин более понятным и удобным и вот что получилось:
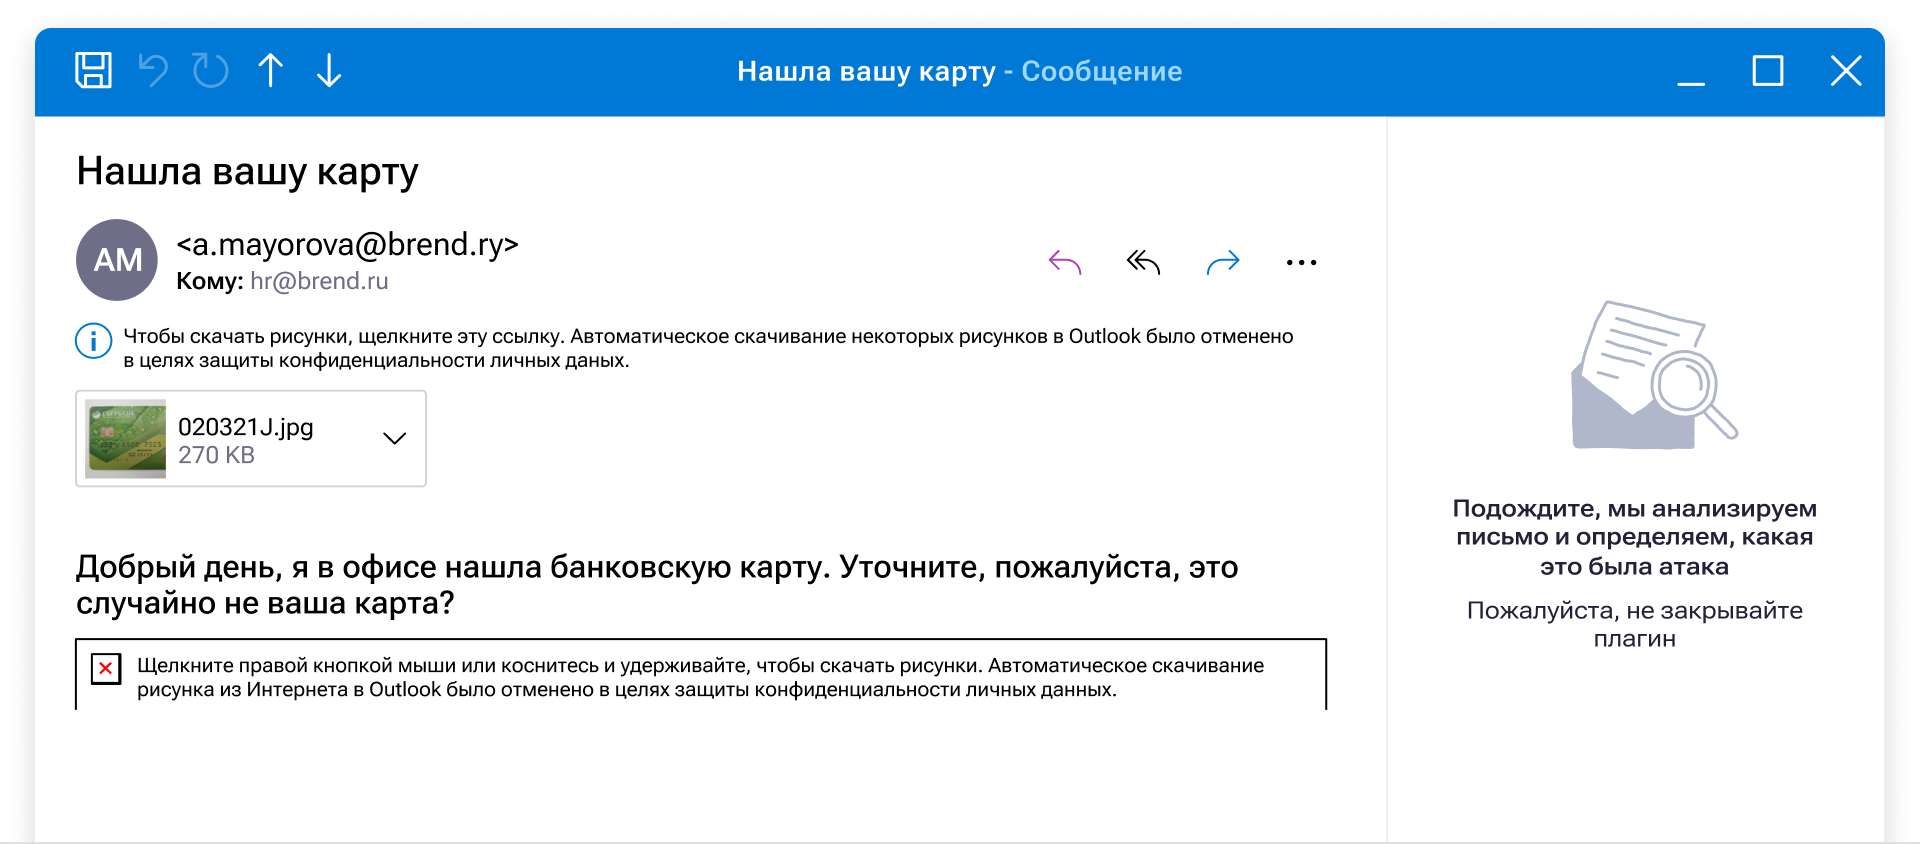
- Раньше после запуска плагина было трудно понять, работает ли он, пока не загрузится форма обратной связи. Теперь появится сообщение, которое подскажет, что плагин работает и определяет тип атаки, о которой сообщает сотрудник.
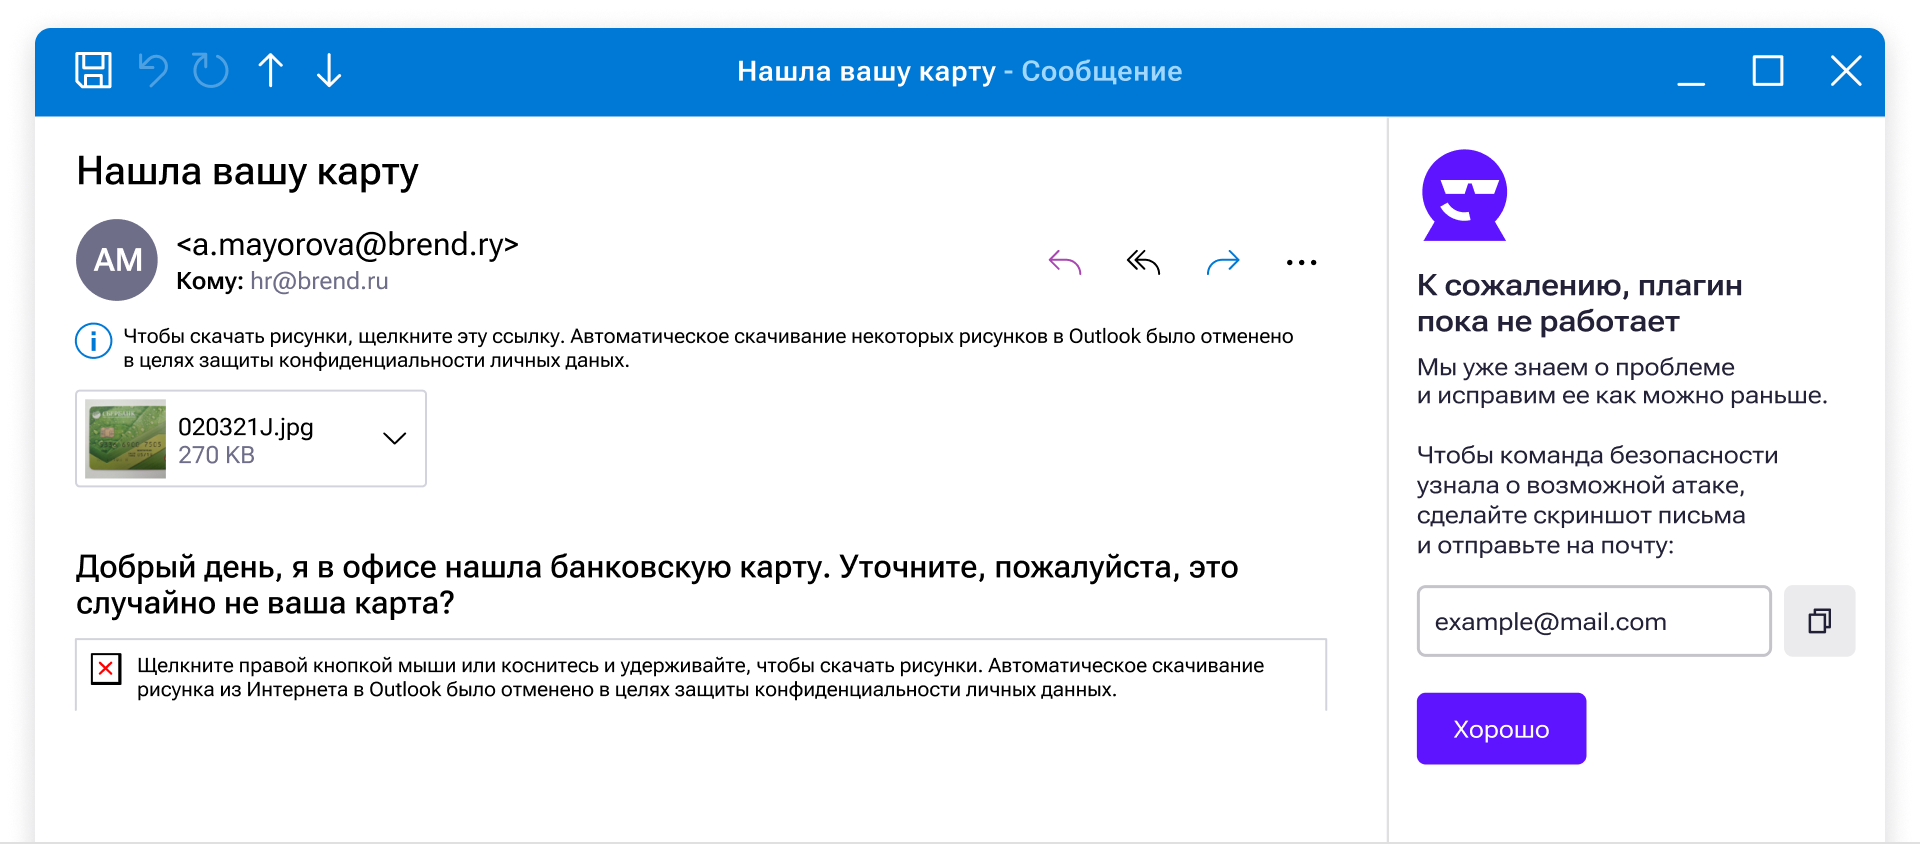
- Если плагин не работает, можно скопировать почту команды безопасности и самостоятельно переслать скриншот подозрительного письма.
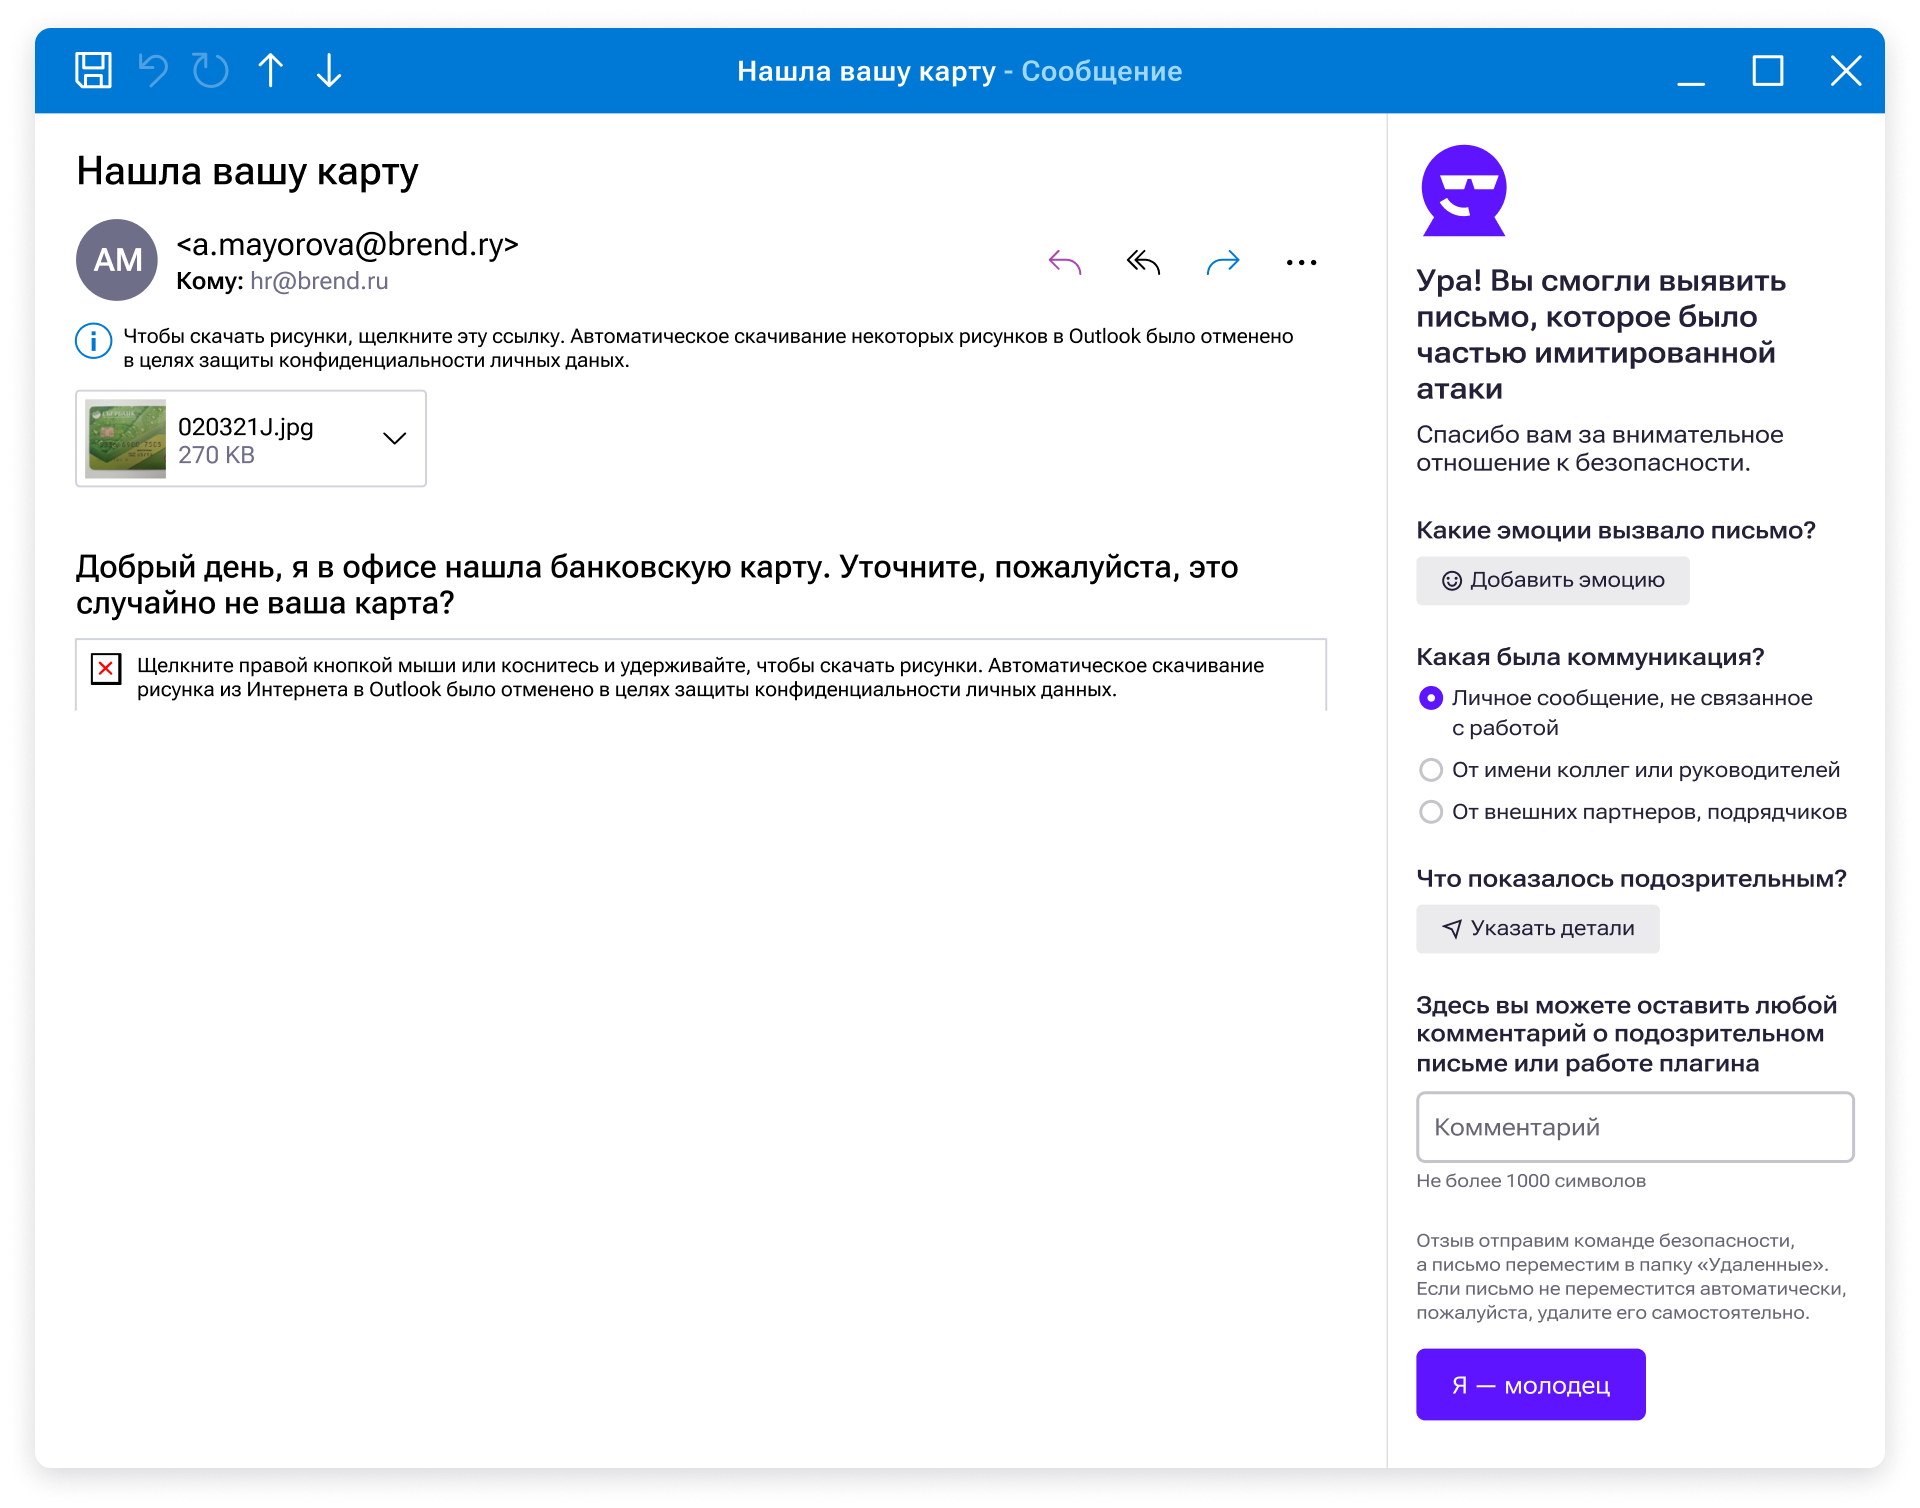
- Упростили выбор эмоций, которые могли возникнуть после взаимодействия с письмом. При нажатии кнопки «Добавить эмоцию» появится список с разными вариантами, например, раздражение, страх, желание помочь и так далее.
- В поле «Какая была коммуникация» по умолчанию установили вариант «Личное сообщение, не связанное с работой». При необходимости его можно изменить.
- Упростили выбор деталей письма, которые могли показаться подозрительными. При нажатии кнопки «Указать детали» появляется список с разными вариантами: адрес отправителя, вложение, ссылка и так далее. Если нужного варианта нет, можно добавить свой.
- Пояснили, что происходит после нажатия кнопки «Я — молодец», чтобы сотрудник понимал, куда попадает письмо после отправки обратной связи по атаке.
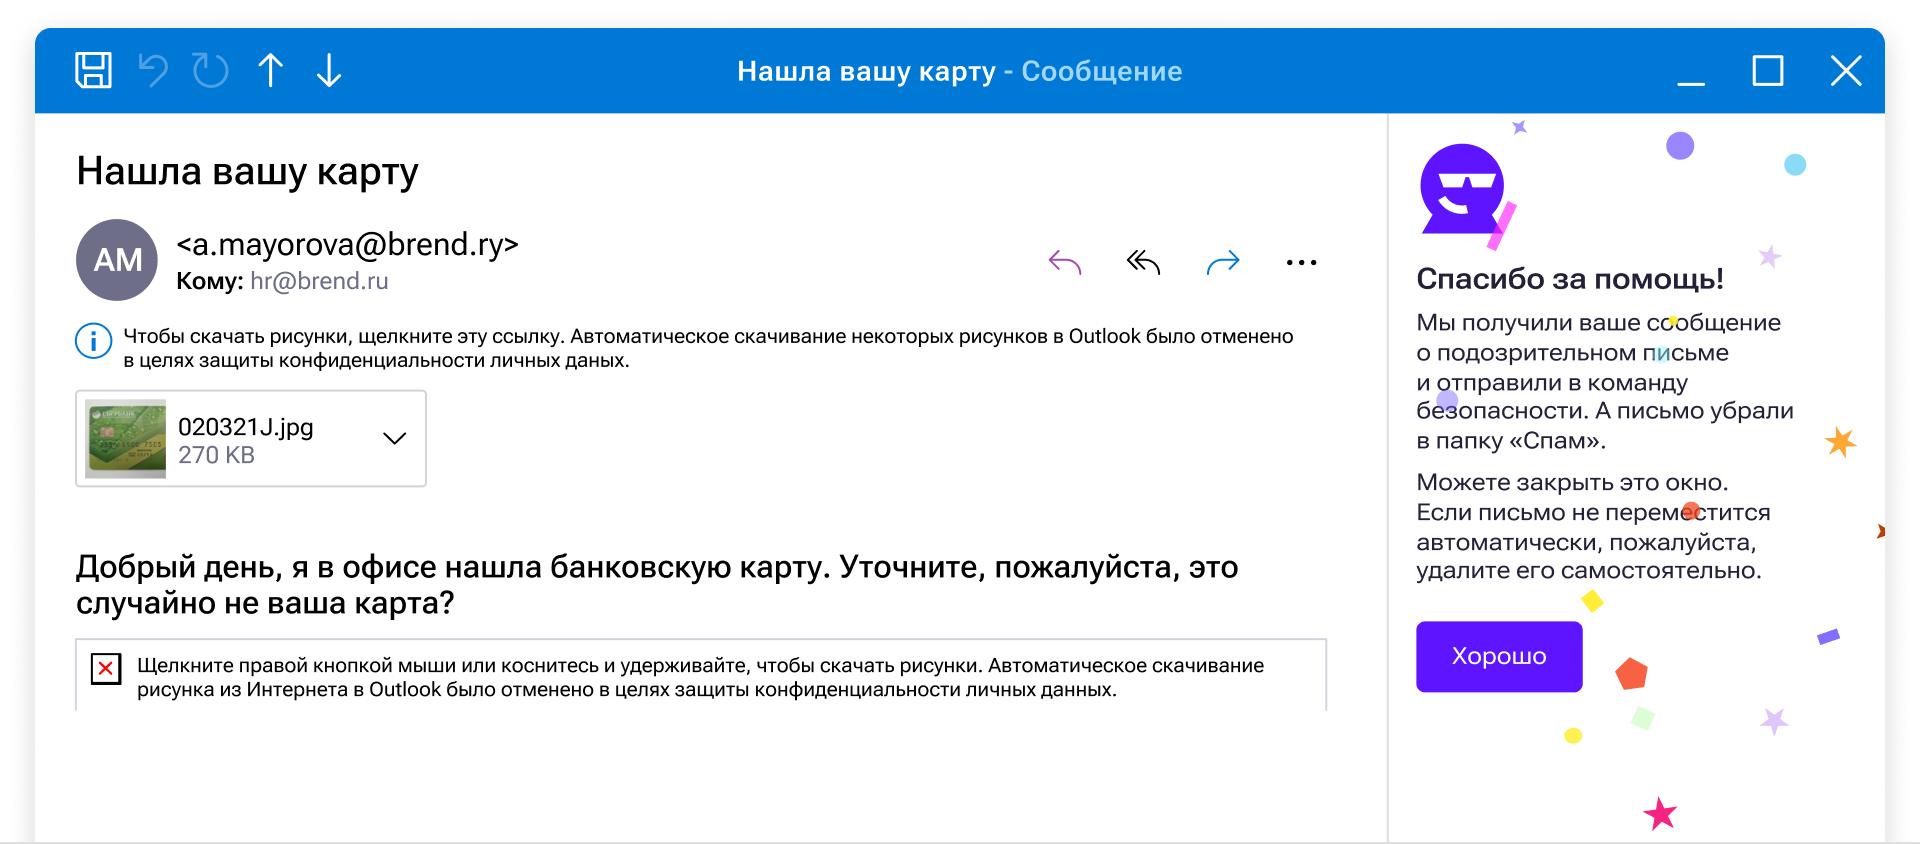
- Добавили уведомление, которое появляется при успешной отправке обратной связи через отдельное окно. В нем рассказали, кому отправили сообщение и куда убрали подозрительное письмо.
- Раньше после запуска плагина было трудно понять, работает ли он, пока не загрузится форма обратной связи. Теперь появится сообщение, которое подскажет, что плагин работает и определяет тип атаки, о которой сообщает сотрудник.
- Изменили логику установки языка в плагине Microsoft Outlook.Теперь язык устанавливается по такой схеме:
- по умолчанию в плагине установлен тот язык, который выбран у сотрудника в настройках Start AWR,
- если в настройках Start AWR не выбран язык или выбран неподдерживаемый — в плагине установится язык из настроек браузера,
- если язык в браузере не определился или он не поддерживается платформой Start AWR плагин будет на английском языке.
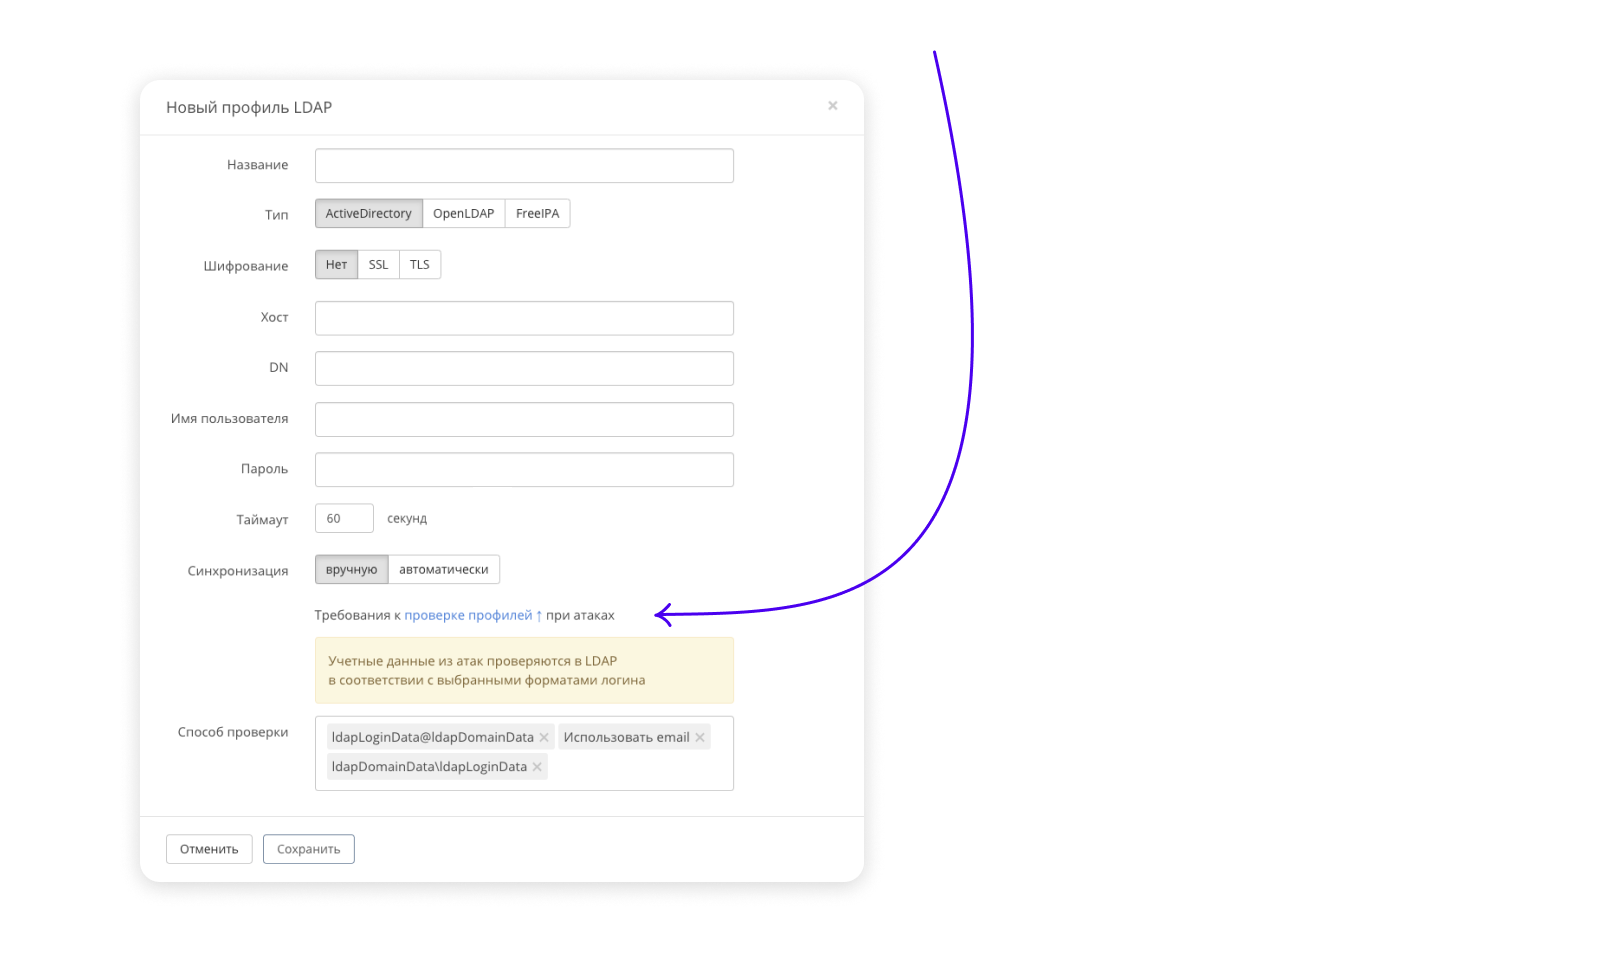
- Добавили возможность выбирать способы проверки логина LDAP для атак. В настройках профиля LDAP появился пункт, в котором администратор может включить или отключить способы проверки логина, чтобы избежать ложных срабатываний системы безопасности.
Что исправили
- В окне редактирования сотрудника не отображаются подотделы, в которых нет сотрудников. Теперь пустые подотделы отображаются в списке — работать со структурой отделов будет проще.
- Не сохраняется карточка отредактированного сотрудника, если в поле «Отдел» выбрали подотдел. Теперь карточка сотрудника с подотделом сохраняется.
- Если установить новый часовой пояс в настройках и перезайти в них — отображается старый часовой пояс. Теперь после сохранения в настройках отображается новый часовой пояс — это позволит избежать путаницы и ошибок, которые возникают в системе из-за неправильного времени.
- Не отображается часть графика при просмотре истории сотрудника. Теперь отображается весь график с подробной статистикой по действиям сотрудника.
- Не скачивается отчет по Wi-Fi атакам. Починили — теперь скачивается.
- Имитированная атака запускается раньше указанного времени. Теперь атака запускается в назначенное время.
- Не работает переменная {admin_middle_name}. Теперь переменная работает — в письме отображается отчество администратора.
- Плагин Р7 — при использовании групп рассылок письмо с обратной связью об атаке приходит с общей почты, а не с почты сотрудника. Теперь файл с большой вложенностью отделов импортируется корректно.
- Не импортируется список сотрудников из файла при большой вложенности отделов. Теперь файл с большой вложенностью отделов импортируется корректно.
- Не работает фильтр «Выбрать всех» в разделе «Знания». Теперь фильтр работает корректно — можно быстро выбрать всех сотрудников в списке.
- В запланированной атаке отображается время в неверном часовом поясе. Теперь в атаке отображается часовой пояс, который установили в планировщике.
- Не работает ссылка в скачанном pdf файле из вложения. Теперь ссылка работает корректно.
- В отчете с анонимной статистикой отображаются даты в нечитаемом формате. Теперь даты в отчете отображаются в правильном формате, поэтому просматривать статистику будет удобнее.
- Планировщик присылает отчет только по основному отделу при включенной архивации. Теперь планировщик присылает отчеты по каждому вложенному отделу.
- Планировщик отправляет отчеты, только если в настройках правила отмечено два или более отчетов. Теперь планировщик отправляет отчеты корректно, даже если в настройках правила выбрали один отчет.
- Во вкладке «Уязвимые приложения» отображается дата и время первого обнаружения уязвимости, а не последнего. Теперь во вкладке «Уязвимые приложения» отображается дата и время последнего обнаружения уязвимости.
- Не работают переменные {security_email}, {security_department} и {security_phone} на финальных страницах атаки. Теперь в эти переменные подставляются актуальные значения из настроек системы и на финальных страницах отображаются верные данные команды безопасности.
- При запросе несуществующего метода сервер отправляет код ответа 200. Теперь сервер отправляет код ответа 404 при запросе несуществующего метода.
- Не подставляются значения переменных в docx вложениях. Теперь значения переменных в docx вложениях подставляются корректно.
- После сохранения правила планировщика снова открывается окно для создания правила. Теперь после сохранения правила окно сразу закрывается.
- Не сохраняется пользовательское уведомление с большим количеством символов. Изменили тип для поля «text» — теперь можно сохранять большие уведомления.
- Возвращаются неправильные серверные статусы ошибок. Теперь возвращаются правильные статусы. Для корректной работы замените значения в файле edu.local.conf по инструкции.
Статья помогла?
Отлично!
Спасибо за ваш отзыв
Извините, что не удалось помочь!
Спасибо за ваш отзыв
Комментарий отправлен
Мы ценим вашу помощь и постараемся исправить статью